Apéros Web Nancy invites you
La sécurité est un processus quotidien, pas un Cerfa doublé d'un Numéro Vert
En France, la gestion de crise numérique a ses traditions : une fuite de données de 15 millions de citoyens chez un opérateur public, un communiqué rassurant…
1+
Guests
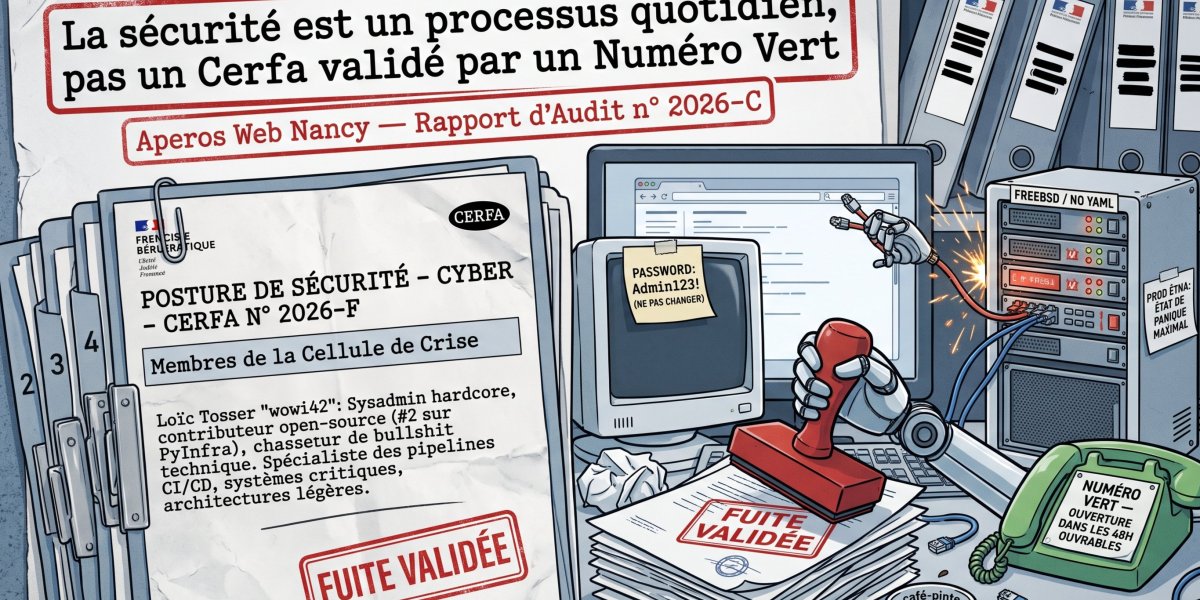
La sécurité est un processus quotidien, pas un Cerfa doublé d'un Numéro Vert
30
Sep 2026
Nancy
Apéros Web Nancy
Tech events, conferences, code labs, hackathons...
Description
En France, la gestion de crise numérique a ses traditions : une fuite de données de 15 millions de citoyens chez un opérateur public, un communiqué rassurant expliquant que « seuls les identifiants, adresses, RIB et numéros de sécurité sociale ont été dérobés, mais aucun mot de passe » (lol), un rapport au coût exorbitant commandé à un cabinet de conseil, et l'ouverture d'un Numéro Vert.
Le problème ? Vous croyez que dans vos boîtes, c'est différent.
WAF à 50K€ en mode « log-only ». Bots de greenkeeping qui poussent en prod à 3h du matin sans tester. Équipes sécu qui écrivent des PowerPoints pendant que des Russes lisent votre base de données. Certifications ISO encadrées dans l'open-space comme des diplômes d'école maternelle.
Félicitations. Vos systèmes ne sont pas sécurisés. Ils sont juste auditablement non-conformes. Et ils finiront en Une de France Fuites.
Cette conférence humoristique et pédagogique propose un nettoyage au karcher :
- La cyber à la française - Pourquoi la sécurité est un processus chiant\, itératif et quotidien\, et non un formulaire à cocher une fois par an pour faire plaisir à l'assurance\.
- Le Greenkeeping compulsif - Les ravages de l'automatisation aveugle\. Parce que laisser un bot mettre à jour vos dépendances en roue libre\, c'est offrir votre base de données à l'Internet mondial avec un nœud papillon\.
- L'audit PowerPoint - Quand votre équipe sécu écrit des synthèses au lieu de lire du code et d'automatiser ses contrôles\, elle a déjà perdu\. Et les attaquants ne lisent pas vos rapports\. Ils les ingèrent\.
- La revanche du bon sens : tout cramer et repartir sur des bases saines \(Léodagan FTW\) - Mort à Next\.JS\, à la soupe YAML\, aux clusters Kubernetes ingérables et aux 47 couches d'abstraction qui cachent votre incompétence\. On repart de zéro : vrai code testable et auditable\, systèmes que vous comprenez assez bien pour les réparer à 3h du matin avec un clavier\, un câble RJ45 et une pinte de café\.
Viens apprendre à sécuriser ta prod avec ta tête, avant que l'État ne crée un ministère (et une taxe) dédié à la fuite de ta base de données.
Présenté par Loïc Tosser "wowi42": Sysadmin hardcore, contributeur open-source (#2 sur PyInfra), et chasseur de bullshit technique.
Spécialiste des pipelines CI/CD, des systèmes critiques et des architectures légères et performantes.
Aime : Python, PyInfra, FreeBSD, Alpine, et les solutions qui font le job sans se prendre la tête.
Déteste : Windows, YAML, les microservices, Docker Desktop, et les réunions qui servent à rien.
On the agenda
Programme to be announced
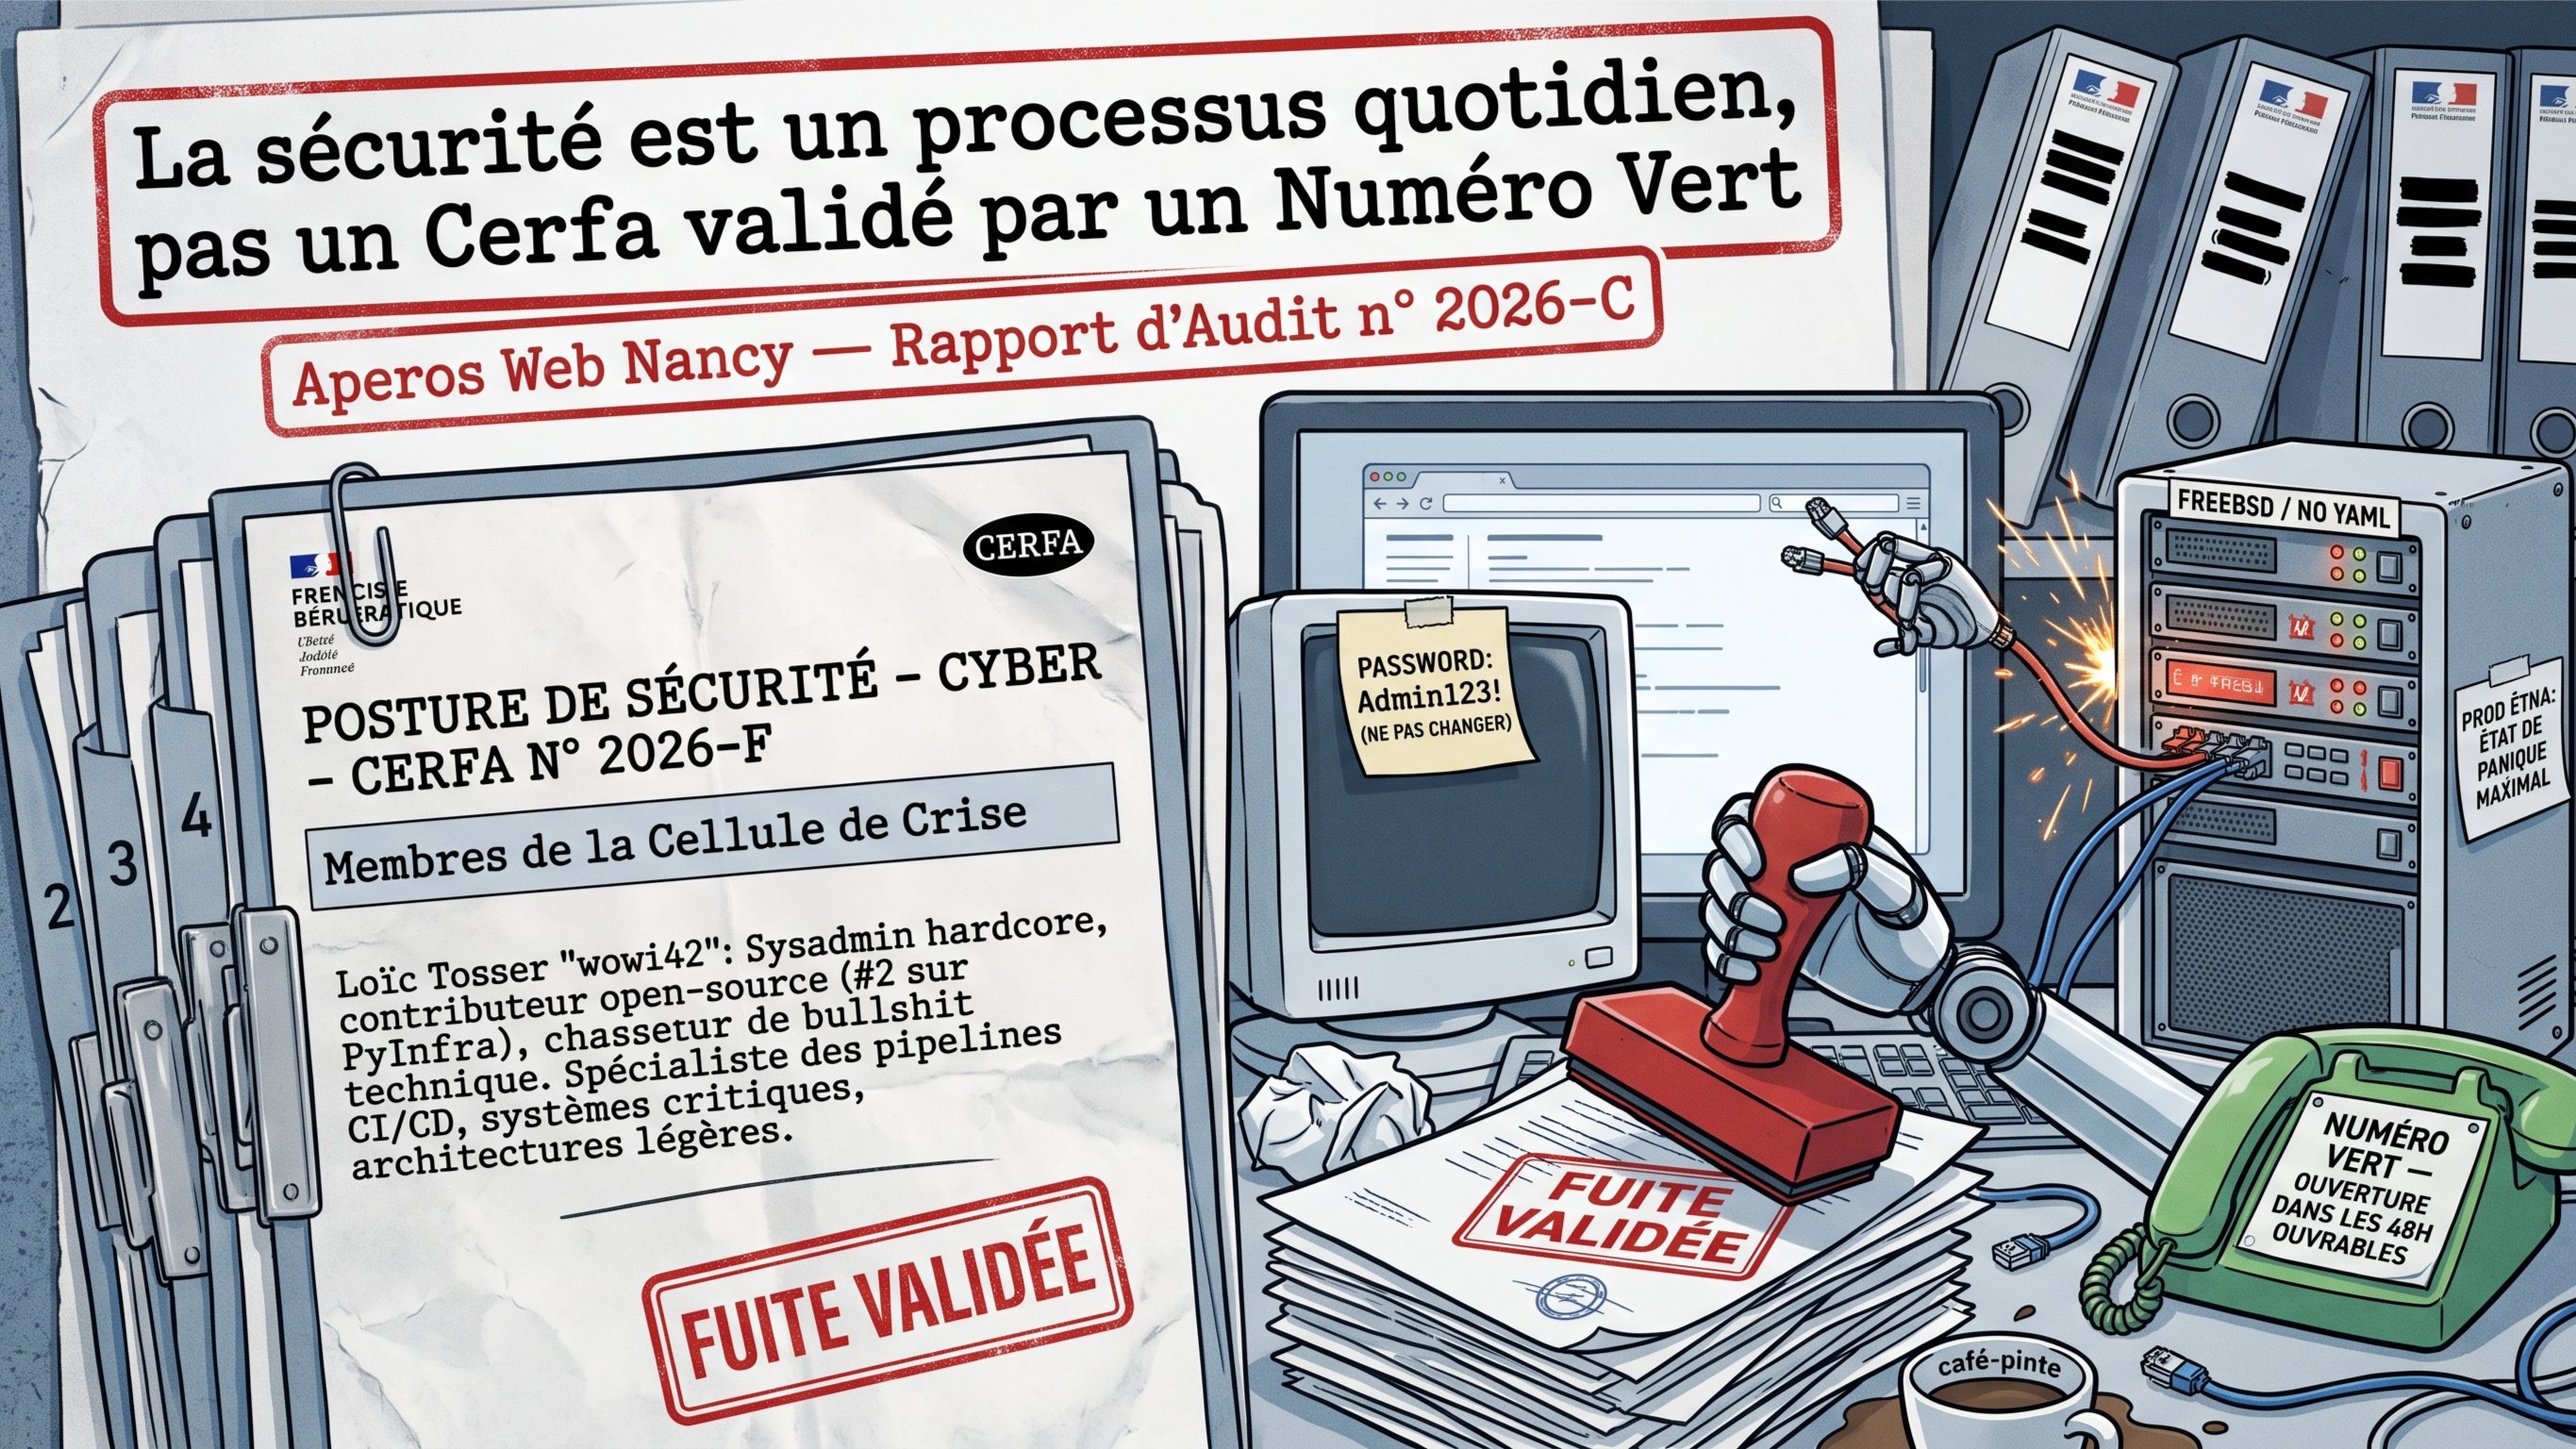
The poster
Why join TheRemoteTribe.co
- Visibility to 2,400+ members
- Shareable event page in 1 click
- Built-in registration management
- A loyal community that comes back
- 100% free for organisers
Your hosts

Event info
Registered
1+
Tech professionals
Your host community
Apéros Web Nancy
Date
Wed 30 Sep 2026 · 19:00
Rhumerie La Plantation, 8, rue Raymond Poincaré, Nancy
Price
Email · Thank you